W 2025 roku w jednostkach samorządu terytorialnego odnotowano blisko 3,3 tys. incydentów cyberbezpieczeństwa, o ponad 60 proc. więcej niż rok wcześniej – wynika z danych CSIRT NASK. Cyberataki mogą sparaliżować pracę urzędów i pozbawić mieszkańców dostępu do podstawowych usług publicznych. Kontrole NIK wskazują, że część samorządów nie jest odpowiednio przygotowana na takie zagrożenia. Nowe przepisy o krajowym systemie cyberbezpieczeństwa nakładają na nie dodatkowe obowiązki. Eksperci podkreślają jednak, że samo spełnienie wymogów prawnych nie wystarczy, by zbudować odporność.
Jak wynika z danych CSIRT NASK, przedstawionych przez Ministerstwo Cyfryzacji w odpowiedzi na interpelację poselską, najczęstszymi incydentami w administracji publicznej były oszustwa komputerowe, przede wszystkim phishing. Resort wskazał, że wśród problemów, z którymi borykają się JST, są niedobór specjalistów od cyberbezpieczeństwa, braki w procedurach ciągłości działania i tworzenia kopii zapasowych oraz niewystarczające zabezpieczenia poczty elektronicznej.
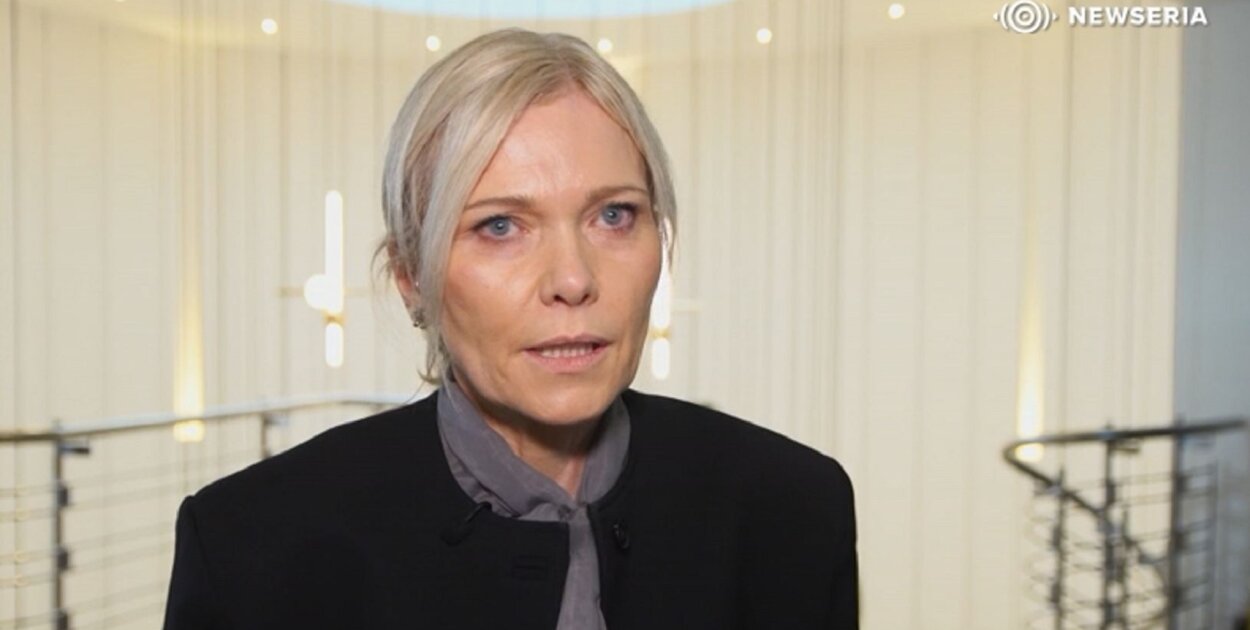
– Zatarła się granica pomiędzy zagrożeniami militarnymi i cywilnymi. Coraz częściej celem ataków nie są obiekty militarne, ale codzienne życie mieszkańców. Dlatego utrzymanie ciągłości działania jest kluczowe, żeby zapewnić dostęp do usług publicznych, codzienną obsługę mieszkańców, wydawanie aktów urodzenia czy zgonu. Dotyczy to również elektrowni, szpitali i szkół – podkreśla w rozmowie z agencją Newseria dr Karolina Grenda, dyrektorka ds. zgodności LOGiT FLOW i ekspertka Morskiego Centrum Cyberbezpieczeństwa w Akademii Marynarki Wojennej w Gdyni.
Kontrola NIK, której wyniki opublikowano w kwietniu 2025 roku, wykazała, że 71 proc. skontrolowanych urzędów nie było odpowiednio przygotowanych do zapewnienia ciągłości działania systemów informatycznych. Nieprawidłowości stwierdzono w 23 z 24 jednostek objętych kontrolą, która dotyczyła lat 2023–2024. W 17 urzędach nie opracowano polityk ciągłości działania, a w 12 brakowało planów zapewnienia ciągłości działania i odtwarzania systemów po awarii. W połowie skontrolowanych jednostek wykryto również nieprawidłowości dotyczące tworzenia, przechowywania lub testowania kopii zapasowych. NIK zwróciła też uwagę, że urzędy, które przygotowały plany awaryjne, nie testowały ich skuteczności.
Bezpieczeństwo samorządów mają poprawić m.in. nowe przepisy o krajowym systemie cyberbezpieczeństwa, które weszły w życie w kwietniu 2026 roku. Nakładają one na objęte nimi podmioty obowiązki dotyczące zarządzania ryzykiem, zapewnienia ciągłości działania i reagowania na incydenty.
– Nie jest istotne to, żebyśmy wdrożyli regulacje i na tym poprzestali. Ważne jest, żebyśmy znaleźli ludzi, którzy się tym zajmą, a włodarze, czyli wójtowie, burmistrzowie i prezydenci miast, zrozumieli, że są właścicielami tego procesu. Rozpoczyna się czas audytu własnych systemów, sprawdzenia, co mamy i czym zarządzamy. Do tego wszystkiego gminy muszą być przygotowane – przekonuje dr Karolina Grenda.
Zgodnie z ustawą o KSC do 3 października 2026 roku podmioty spełniające kryteria podmiotów kluczowych lub ważnych, do których należą również samorządy, miały czas na wpis do wykazu. Do 3 kwietnia 2027 roku podmioty te muszą się podłączyć do systemu teleinformatycznego S46 i wdrożyć obowiązki dotyczące zarządzania bezpieczeństwem informacji. Obejmuje to m.in. analizę ryzyka, zabezpieczenia techniczne i organizacyjne, zarządzanie incydentami oraz bezpieczeństwo łańcucha dostaw. Do 3 kwietnia 2028 roku podmioty kluczowe, które wcześniej nie były operatorami usług kluczowych, muszą przeprowadzić pierwszy obowiązkowy audyt cyberbezpieczeństwa.
– Dopiero po tym roku, kiedy naszym obowiązkiem jest przeprowadzenie audytu własnych systemów, czyli sprawdzenie i zewidencjonowanie tego, co mamy u siebie, okaże się, na ile odporne są jednostki samorządu terytorialnego. Kluczowe jest to, że zmieniły się realia, mamy zupełnie inne zagrożenia. Dlatego wdrożenie procedur wynikających z krajowego systemu cyberbezpieczeństwa, ustawy o systemach sztucznej inteligencji czy przepisów wdrażających dyrektywę CER jest bardzo istotne dla budowania odporności samorządów – ocenia dyrektorka ds. zgodności LOGiT FLOW.
Poprawie bezpieczeństwa samorządów ma służyć również tworzenie Lokalnych Centrów Cyberbezpieczeństwa. Na ten cel przeznaczono blisko 270 mln zł z Funduszy Europejskich na Rozwój Cyfrowy. W naborze ogłoszonym w lipcu 2026 roku o dofinansowanie mogą się ubiegać partnerstwa co najmniej dwóch jednostek samorządu terytorialnego. Zgodnie z założeniami programu ma powstać co najmniej 30 takich centrów w całej Polsce. Centra mają monitorować sieci i systemy informatyczne, wspierać samorządy w reagowaniu na incydenty oraz umożliwiać wspólne korzystanie ze specjalistów, sprzętu i oprogramowania. Nabór wniosków potrwa do 30 listopada 2026 roku.
– Istotne jest zwrócenie uwagi, że trudno będzie realizować te zadania w pojedynkę, i zrozumienie, że Lokalne Centra Cyberbezpieczeństwa czy kumulowanie tych zadań wokół usług wspólnych będzie bardziej wymierne i efektywniejsze dla miast. Pozwoli też na wymianę doświadczeń, budowanie wspólnych kompetencji i wydawanie środków – tłumaczy ekspertka.
Samorządy muszą się przygotować nie tylko na cyberataki, ale również na inne sytuacje kryzysowe. Ustawa o ochronie ludności i obronie cywilnej, która weszła w życie w styczniu 2025 roku, nakłada na wójtów, burmistrzów i prezydentów miast zadania związane m.in. z planowaniem działań na wypadek zagrożeń, organizowaniem szkoleń i ćwiczeń oraz utrzymaniem ciągłości podstawowych usług dla mieszkańców. Samorządy muszą więc uwzględniać w swoich planach także awarie infrastruktury, przerwy w dostawach energii czy zakłócenia łączności.
– Samorządy znają swój teren, znają swoje podatności i zasięg swojej odporności. Istotne jednak, żeby przez cały czas dostosowywać się do obecnych zagrożeń. Te zagrożenia w ostatnim czasie się zmieniły, dlatego jest istotne, żeby w ramach ćwiczeń służb zespolonych ćwiczyć reakcje na takie zagrożenia i dostosować się do okoliczności, z którymi spotykamy się na co dzień – podkreśla dr Karolina Grenda.
 0
 0
 0
 0
 0
 0




Brak komentarza, Twój może być pierwszy.
Dodaj komentarz
Użytkowniku, pamiętaj, że w Internecie nie jesteś anonimowy. Ponosisz odpowiedzialność za treści zamieszczane na portalu dziendobrypomorze.pl. Dodanie opinii jest równoznaczne z akceptacją Regulaminu portalu. Jeśli zauważyłeś, że któraś opinia łamie prawo lub dobry obyczaj - powiadom nas [email protected] lub użyj przycisku Zgłoś komentarz