Ministerstwo Cyfryzacji poinformowało, że przygotowany przez resort pakiet „Cyber Piątka” ma wzmocnić bezpieczeństwo danych obywateli i ograniczyć ryzyko ich niewłaściwego wykorzystania.
„Zgodnie z zapowiedzią przedstawiamy rozwiązania, które wzmocnią bezpieczeństwo naszych danych, w szczególności danych medycznych. Firmy i instytucje masowo obracające wrażliwymi danymi Polaków wezmą na siebie większą odpowiedzialność, niezależnie od ich roli" – zaznaczył resort.
"Handlowanie danymi osobowymi to obecnie bardzo popularny proceder. Co chwila dostajemy maile lub sms'y z jakimiś ofertami, zaproszeniami do udziału w prezentacjach czy badaniach. My sami nie rozsyłamy swoich danych na lewo i prawo, więc firmy, które nam cokolwiek wysyłają muszą skądś nasze dane mieć. Dlatego wprowadzanie zwiększonego bezpieczeństwa naszych danych osobowych jest jak najbardziej wskazane. Najważniejsze jednak jest to w jaki sposób ta ochrona będzie obsługiwana, jak firmy zajmujące się ochroną będą prowadziły swoją politykę kadrową. Istotne w tym bowiem jest to, by ochrona była monitorowana przez profesjonalistów w branży, którzy wiedzą jak reagować na potencjalne ataki." - podkreśla Michał Gruchała z Chojnickiego Dialogu.
Podkreślił, że podążanie za zyskiem czy brzmienie umowy między prywatnymi podmiotami nie może być usprawiedliwieniem dla zaniedbań w cyberbezpieczeństwie. „Takie sytuacje jak ostatnia kradzież danych z prywatnej firmy wymagają reakcji i zmian w prawie" – wskazał cytowany w komunikacie wiceminister cyfryzacji Dariusz Standerski.
Pierwsza propozycja zmian legislacyjnych to certyfikacja podmiotów przetwarzających dane medyczne. MC zaproponowało dodatkowe wymagania dla podmiotów, którym powierzane jest przetwarzanie danych medycznych. Firmy te musiałyby spełniać określone standardy bezpieczeństwa, a ich certyfikacja byłaby powiązana z systemem określonym w ustawie o krajowym systemie certyfikacji cyberbezpieczeństwa.
Kolejna zmiana to określenie minimalnych wymagań technologicznych dla systemów teleinformatycznych wykorzystywanych do przetwarzania danych medycznych.
„Wytyczne będą uwzględniały aktualne standardy i normy w zakresie cyberbezpieczeństwa. Ich celem będzie zapewnienie odpowiedniego poziomu ochrony danych niezależnie od tego, jaki podmiot zewnętrzny odpowiada za ich przetwarzanie" - wyjaśnił resort.
Zaproponował również wprowadzenie obowiązku informowania pacjentów o powierzeniu przetwarzania ich danych podmiotom zewnętrznym. Pacjent otrzyma informacje m.in. o zakresie i przedmiocie powierzenia oraz dane kontaktowe podmiotu przetwarzającego. Dzięki temu obywatele będą mogli łatwiej kontrolować, kto i w jakim zakresie ma dostęp do ich danych.
Zostać mają wprowadzone też powiadomienia o zdarzeniach medycznych, czyli nowe narzędzie do szybkiego wykrywania prób wykorzystania ich danych.
„Ministerstwo proponuje wprowadzenie powiadomień w aplikacji mObywatel oraz mojeIKP o zdarzeniach medycznych, takich jak wizyta, wystawienie recepty czy inne świadczenie. Samo powiadomienie będzie informowało o wystąpieniu zdarzenia, natomiast jego szczegóły będą dostępne po zalogowaniu do Internetowego Konta Pacjenta lub aplikacji mojeIKP. Dzięki temu pacjent będzie mógł szybko zareagować, jeśli ktoś spróbuje wykorzystać jego dane do uzyskania recepty lub świadczenia medycznego" – poinformował resort.
Nałożone mają zostać też nowe obowiązki dla podmiotów masowo przetwarzających dane. Chodzi o podmioty, które przetwarzają dane na dużą skalę – świadczą usługi przetwarzania danych dla więcej niż 100 administratorów lub przetwarzają dane dotyczące łącznie ponad 100 tys. osób. Wobec takich podmiotów ministerstwo proponuje wprowadzenie dodatkowych obowiązków związanych z bezpieczeństwem danych.
Resort podkreślił, że potrzebna jest także szybka informacja o naruszeniu. W przypadku naruszenia bezpieczeństwa danych podmiot przetwarzający przekazywałby do CSIRT NASK, za pośrednictwem Policji, dane osób objętych naruszeniem w minimalnym zakresie: imię, nazwisko i numer PESEL. Dane te mogłyby następnie zostać udostępnione obywatelom za pośrednictwem portalu bezpiecznedane.gov.pl.
Inna zmiana polegać ma na tym, że podmioty przetwarzające dane miałyby obowiązek przekazywania placówkom, które im je powierzyły, informacji niezbędnych do oceny poziomu ich bezpieczeństwa. Dotyczyłoby to m.in. stosowanych zabezpieczeń, dalszych podmiotów przetwarzających, miejsca przetwarzania danych oraz wyników audytów, testów i ocen bezpieczeństwa.
Resort zwrócił uwagę, że przed rozpoczęciem przetwarzania danych podmiot musiałby przeprowadzić ocenę ryzyka. Byłaby ona aktualizowana co najmniej raz na dwa lata oraz po każdej istotnej zmianie sposobu lub warunków przetwarzania danych.
„Proponowane zmiany mają objąć cały proces przetwarzania danych – od wymagań wobec firm, które otrzymują dostęp do danych medycznych, po informowanie obywateli o zdarzeniach związanych z ich danymi. Kolejnym etapem będą prace nad szczegółowymi rozwiązaniami legislacyjnymi i ich wdrożeniem” – przekazało Ministerstwo Cyfryzacji. (PAP)
akuz/ akar/
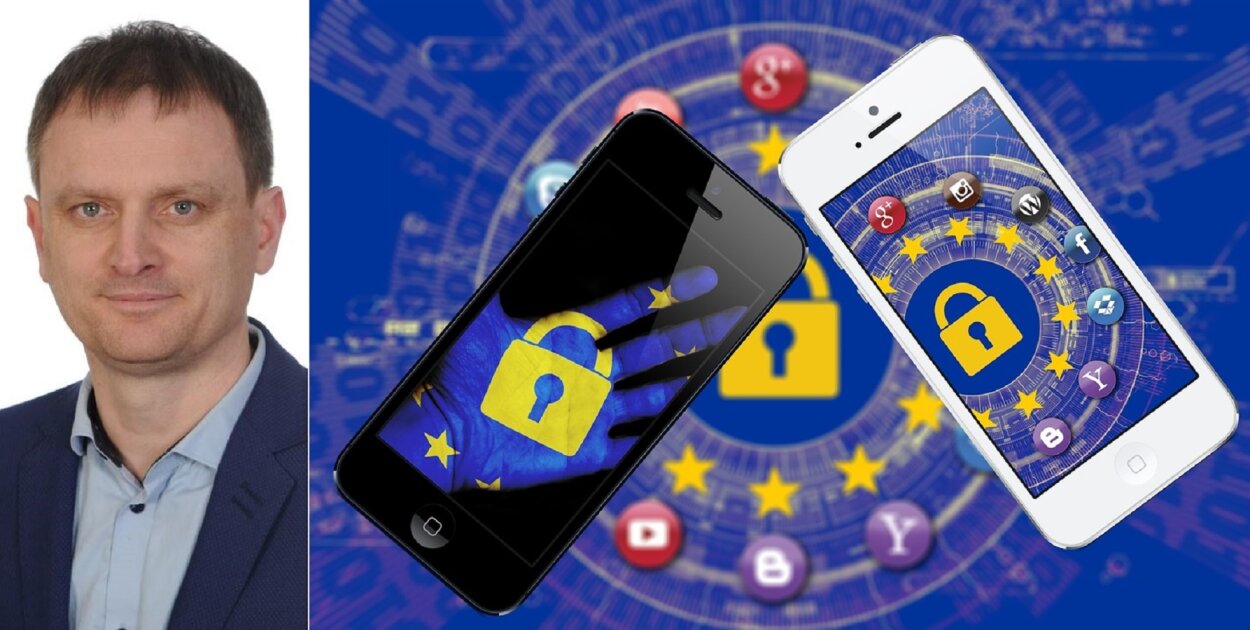
foto TheDigitalArtist / pixabay.com
 0
 0
 0
 0
 0
 0




Brak komentarza, Twój może być pierwszy.
Dodaj komentarz
Użytkowniku, pamiętaj, że w Internecie nie jesteś anonimowy. Ponosisz odpowiedzialność za treści zamieszczane na portalu dziendobrypomorze.pl. Dodanie opinii jest równoznaczne z akceptacją Regulaminu portalu. Jeśli zauważyłeś, że któraś opinia łamie prawo lub dobry obyczaj - powiadom nas [email protected] lub użyj przycisku Zgłoś komentarz